
站内新闻
Windows系统常见蓝屏代码汇总:轻松解决你的系统蓝屏问题
作者:lwt 来源:西门玩电脑 日期:2025-07-07 09:12 人气:
虽然蓝屏代码有上百种,但是常见的蓝屏代码也就是那几十种,重要还是看蓝屏代码的报错信息和报错文件。
这一篇来介绍一下次高频的蓝屏死机代码。虽然蓝屏代码有上百种,但是常见的蓝屏代码也就是那几十种,重要还是看蓝屏代码的报错信息和报错文件。
次高频蓝屏死机代码:
1、MEMORY_MANAGEMENT(0x0000001E)
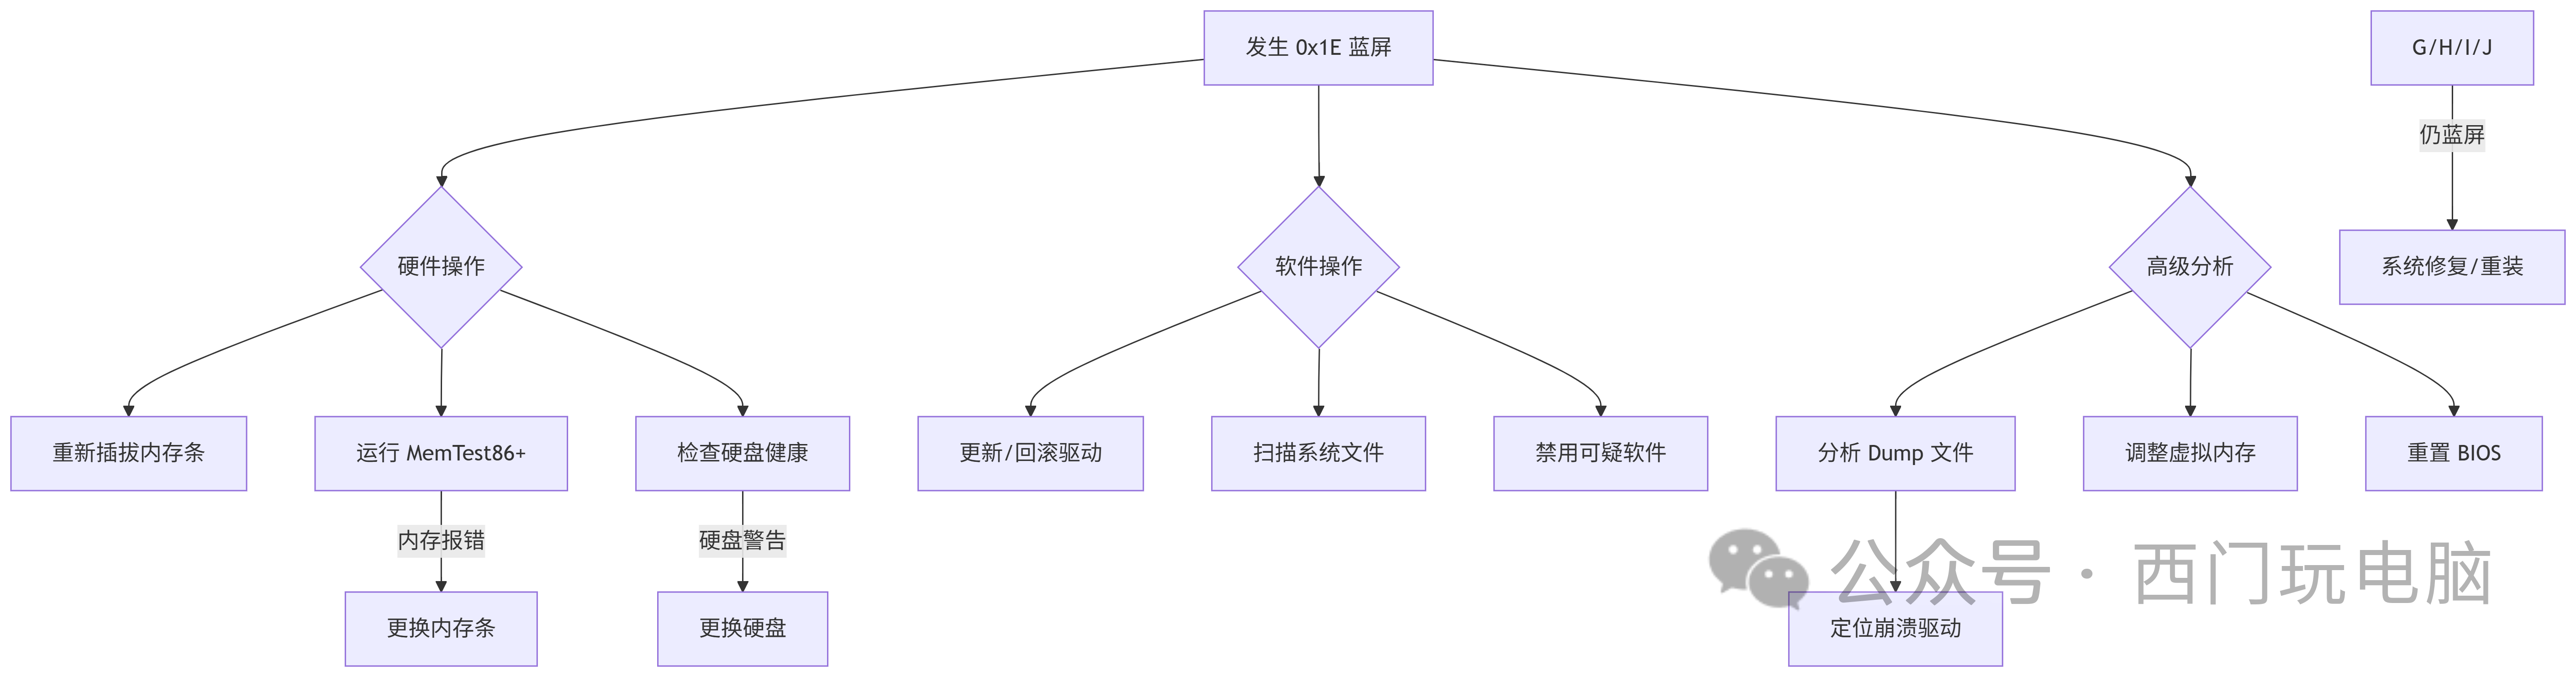
原因:通常是由于内存管理相关的严重错误引发的,可能是内存硬件故障(常见)、驱动程序冲突、系统文件损坏、硬盘上分页文件问题、恶意的感染或者硬件兼容性问题。
解决方案:
拔掉除键盘鼠标之外的所有外设,重启电脑
重新插拔内存条擦拭金手指或者更换内存条或者用MemTest86工具检测内存(最有可能)
检查磁盘健康状态,chkdsk C: /f /r(管理员运行)
从官网更新主板驱动
扫描系统文件DISM /Online /Cleanup-Image /RestoreHealth和sfc /scannow
2、DRIVER_POWER_STATE_FAILURE (0x0000009F)
原因:当系统尝试切换电源状态的时候,某个驱动程序无法正确处理电源请求,导致内核挂起。可能是因为驱动程序冲突、硬件兼容问题、系统文件或注册表损坏或者快速启动冲突。
解决方案:
拔掉所有外设仅留鼠标和键盘之后重启
更新官网稳定版驱动(显卡驱动用DDU彻底卸载)
禁用休眠和快速启动
重置电源计划 powercfg /restoredefaultschemes
恢复BIOS默认设置,更新BIOS驱动(谨慎使用)
清除休眠文件:
powercfg /h off #关闭休眠
del /f /q C:hiberfil.sys #强制删除残留文件
powercfg /h on #重新启用(可选)
针对不同场景:
睡眠唤醒时蓝屏 更新显卡驱动--禁用USB唤醒--关闭网卡允许唤醒计算机
关机时蓝屏 禁用快速启动--运行sfc /scannow--更新声卡驱动
休眠恢复失败蓝屏 关闭休眠--检查硬盘健康--清理系统盘(空闲空间大于内存的1.5倍
连接扩展坞时 更新扩展坞固件--禁用扩展坞充电--改用主板USB
3、PFN_LIST_CORRUPT (0x0000004E)
原因:Windows内存管理核心的严重错误,表明物理页帧号数据库被破坏。该数据库记录物理内存页的分配状态,其损坏会导致系统崩溃。可能是由内存硬件故障、驱动程序冲突、文件系统损坏或者系统内核损伤。这个故障容易引发文件损坏,注意备份重要数据。
解决方案:
内存测试用MemTest86+工具
检测硬盘健康,修复磁盘错误:chkdsk C: /f /r(管理员)
更新官网稳定版驱动
修复系统文件CMD:
DISM /Online /Cleanup-Image /RestoreHealthsfc /scannow禁用内存压缩(PowerShell):Disable-MMAgent -MemoryCompression(管理员)
恢复BIOS默认设置--禁用XMP/DOCP--关闭内存虚拟化(SVM/Intel VT-d)
针对不同场景:
游戏或高清视频 显卡驱动DDU重装--禁用GPU超频--监控显存温度
文件复制时 更换SATA线--更新芯片组驱动--扫描硬盘坏道
多条内存混用时 单条内存测试--增加内存电压(BIOS微调)
超频后蓝屏 恢复默认频率--加强散热
注意:这个蓝屏代码在16GB以上大内存电脑上更常见,注意内存兼容性和分页文件碎片。如果MemTest86+无报错但是蓝屏依旧在,重点排查显卡故障。
4、MACHINE_CHECK_EXCEPTION (0x0000009C)
原因:这个故障是Windows最严重的蓝屏代码之一,表明CPU检测到底层硬件致命的错误。这个错误绕过操作系统直接由处理器出发,通常是因为硬件故障引起的。可能和CPU故障、内存故障、主板故障或者是供电问题。
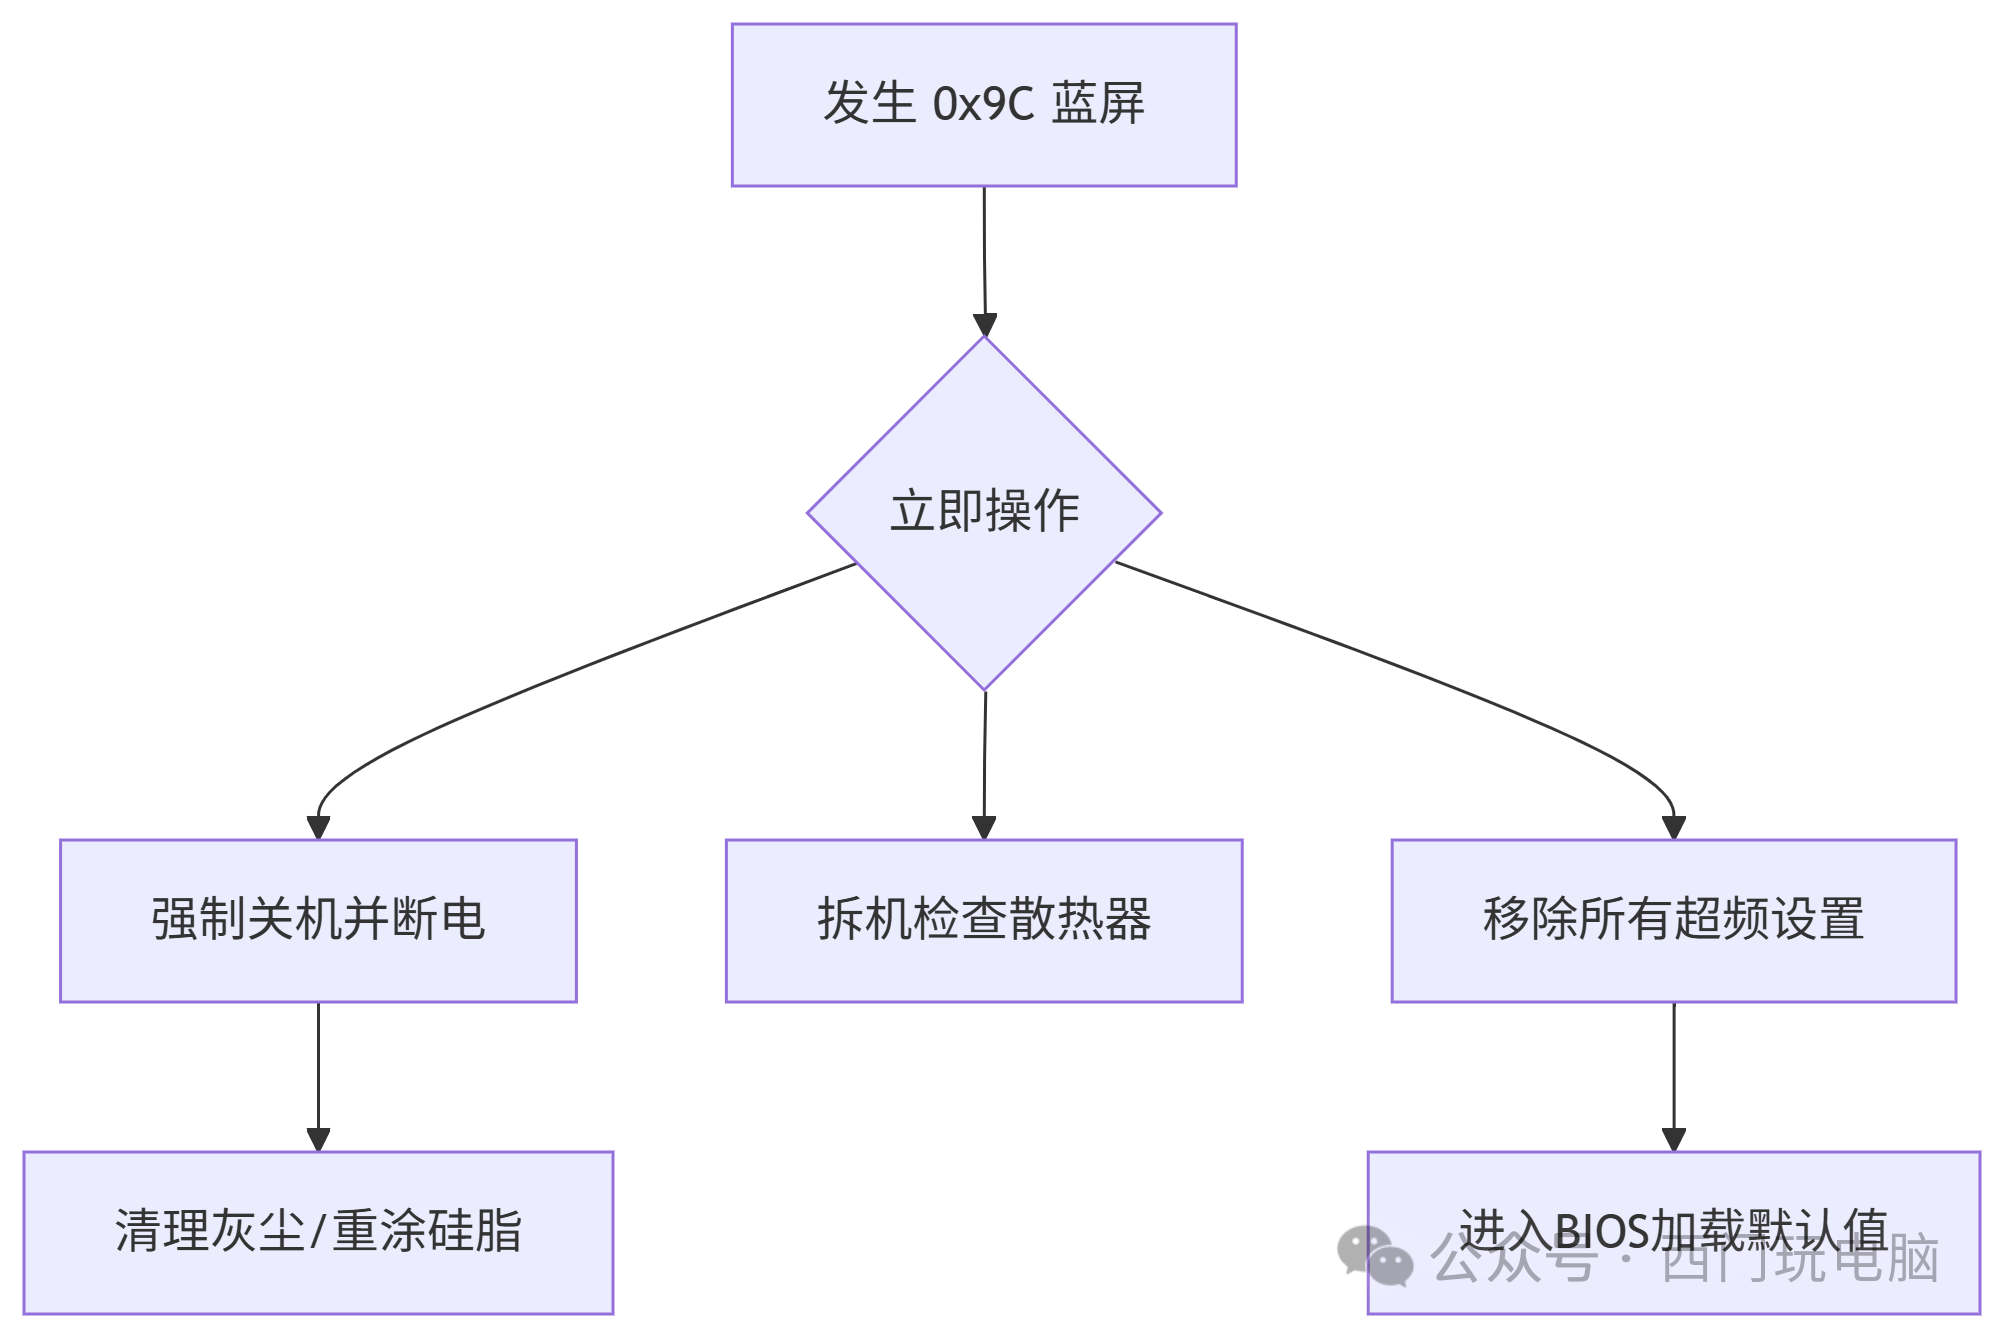
解决方案:
检测CPU散热状态,如果超频恢复默认频率
内存深度检测用MemTest86+工具,内存控制器诊断TestMem5工具检查内存插槽是否有问题
检查主板CPU供电区域电容是否有鼓包或者漏液
最小启动检查,看看是不是外接硬件故障
恢复BIOS默认设置或者更新BIOS(谨慎使用)
注意:如果CPU背面有发黄的印记,可能是高温灼烧所致,要立马更换硬件。这个错误CPU的故障的概率很大,重点检查CPU的状态。
5、KERNEL_DATA_INPAGE_ERROR (0x0000007A)
原因:Windows系统中与磁盘读写失败直接相关的严重蓝屏错误,表明系统无法从分页文件(虚拟内存)或者物理磁盘读取关键内核数据。可能是由硬盘物理故障、存储驱动冲突、内存故障或者系统文件损坏引起的。
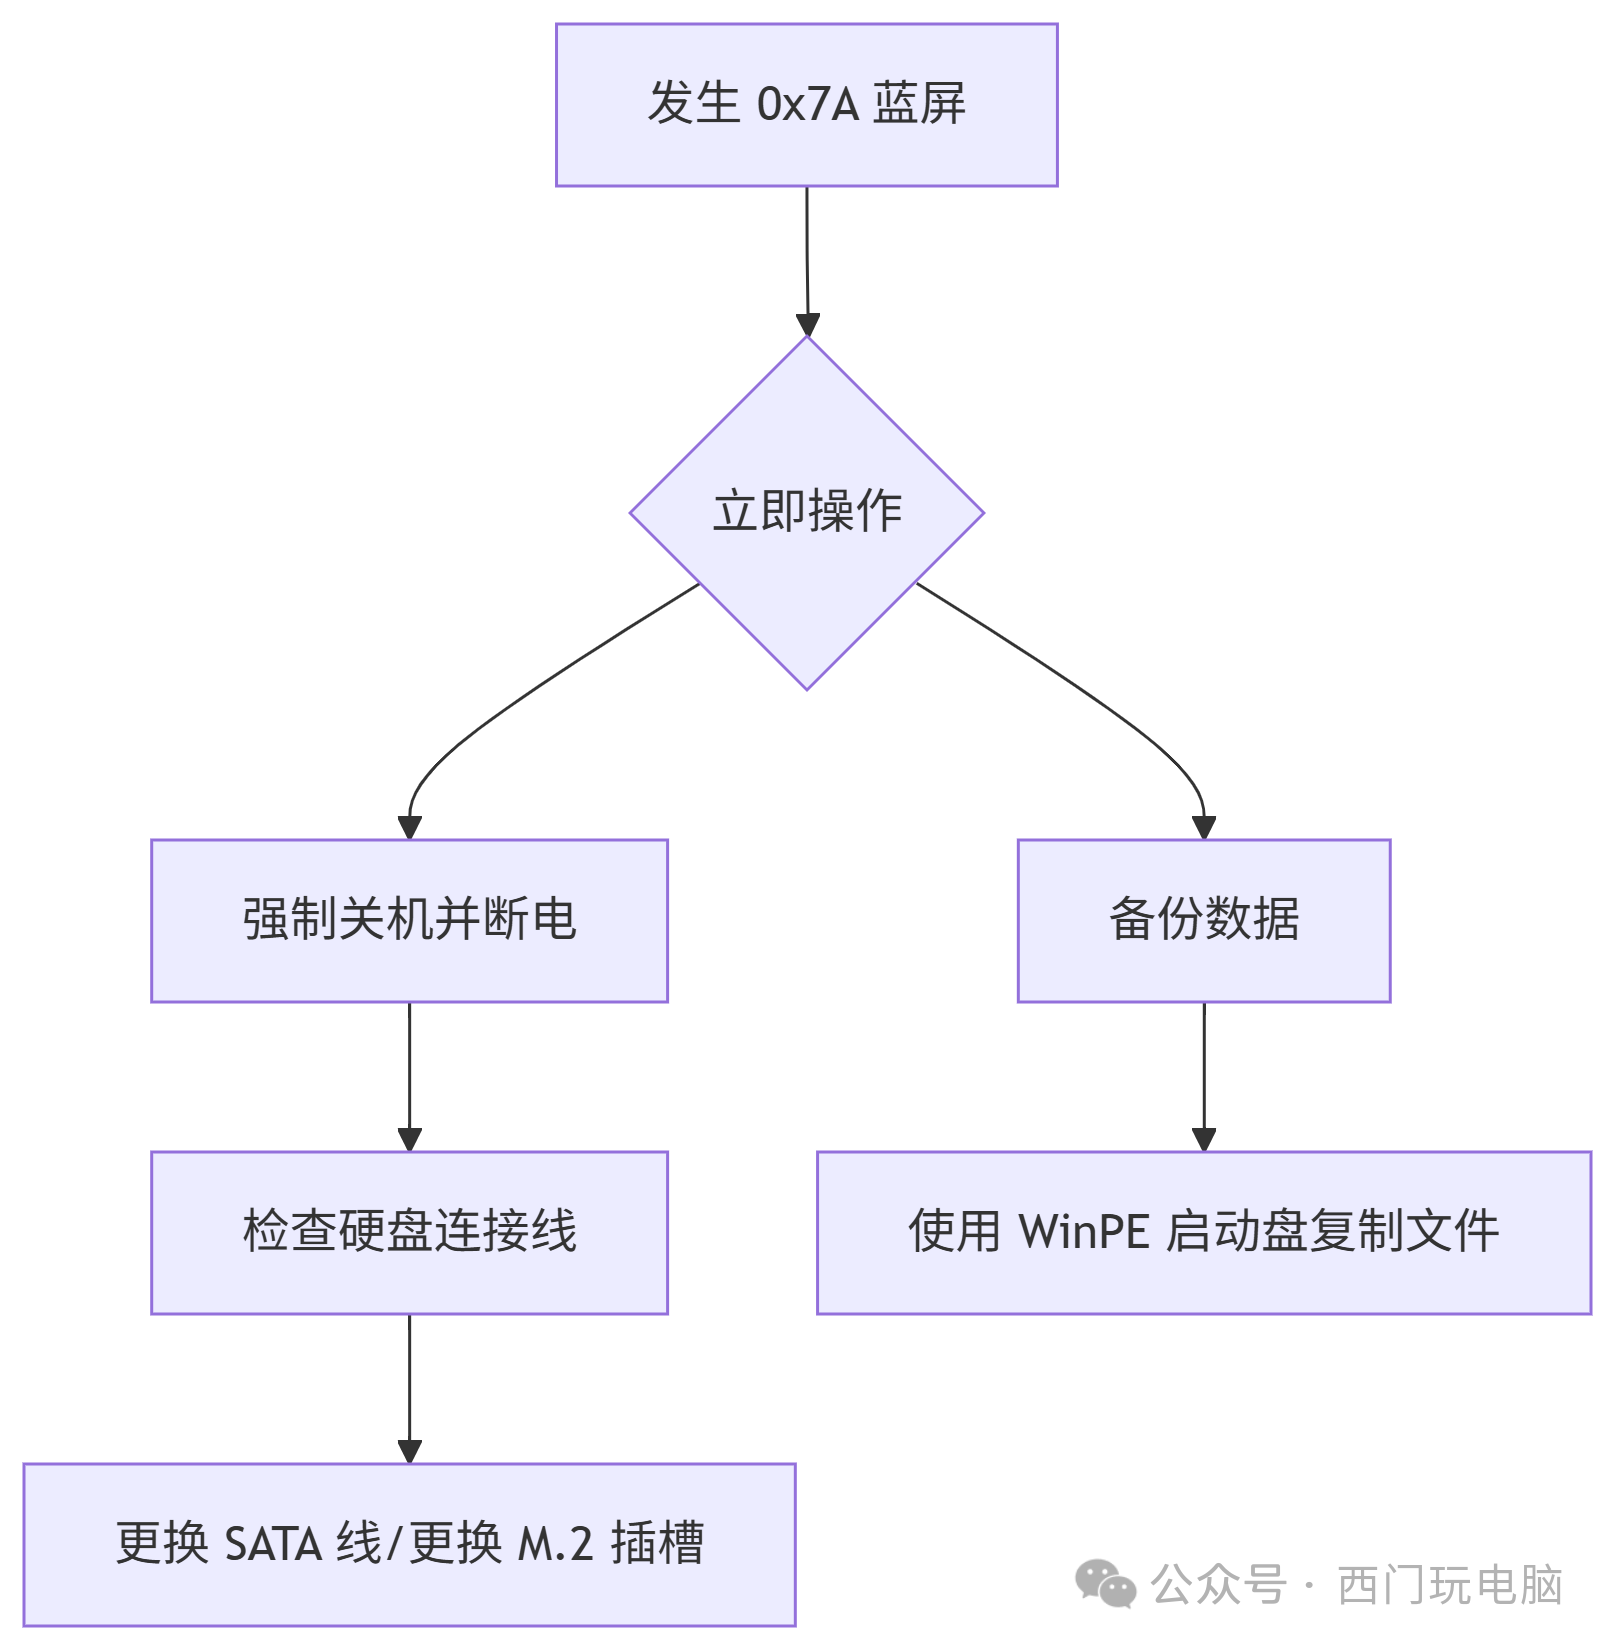
解决方案:
用官方驱动检测硬盘状态,查看物理连接是否松动
更新硬盘驱动,BIOS更改硬盘模式
修复系统文件CMD:
fsutil dirty set C: # 标记磁盘检查
chkdsk C: /f /x /r # 强制卸载卷并修复
bootrec /fixmbr # 修复主引导记录
bootrec /rebuildbcd # 重建 BCD 启动配置
更改注册表:
HKEY_LOCAL_MACHINESYSTEMCurrentControlSetServices
Start值改为4
内存测试(同时运行)CMD:
mdsched.exe /full # Windows 内存诊断(完整模式)
wmic diskdrive get status # 实时监控磁盘状态
注意:此错误优先排除物理介质的故障,软件修复仅适用于早期数据损坏,这个错误很可能是硬盘故障,尽快备份重要数据。
6、DRIVER_OVERRAN_STACK_BUFFER (0x000000F7)
原因:Windows 中典型的 内核栈溢出错误,表明某个驱动程序试图向系统栈空间写入超出预留大小的数据,导致关键内存结构被破坏。可能是由于程序启动缺陷、硬件兼容问题或者系统配置冲突引起的。
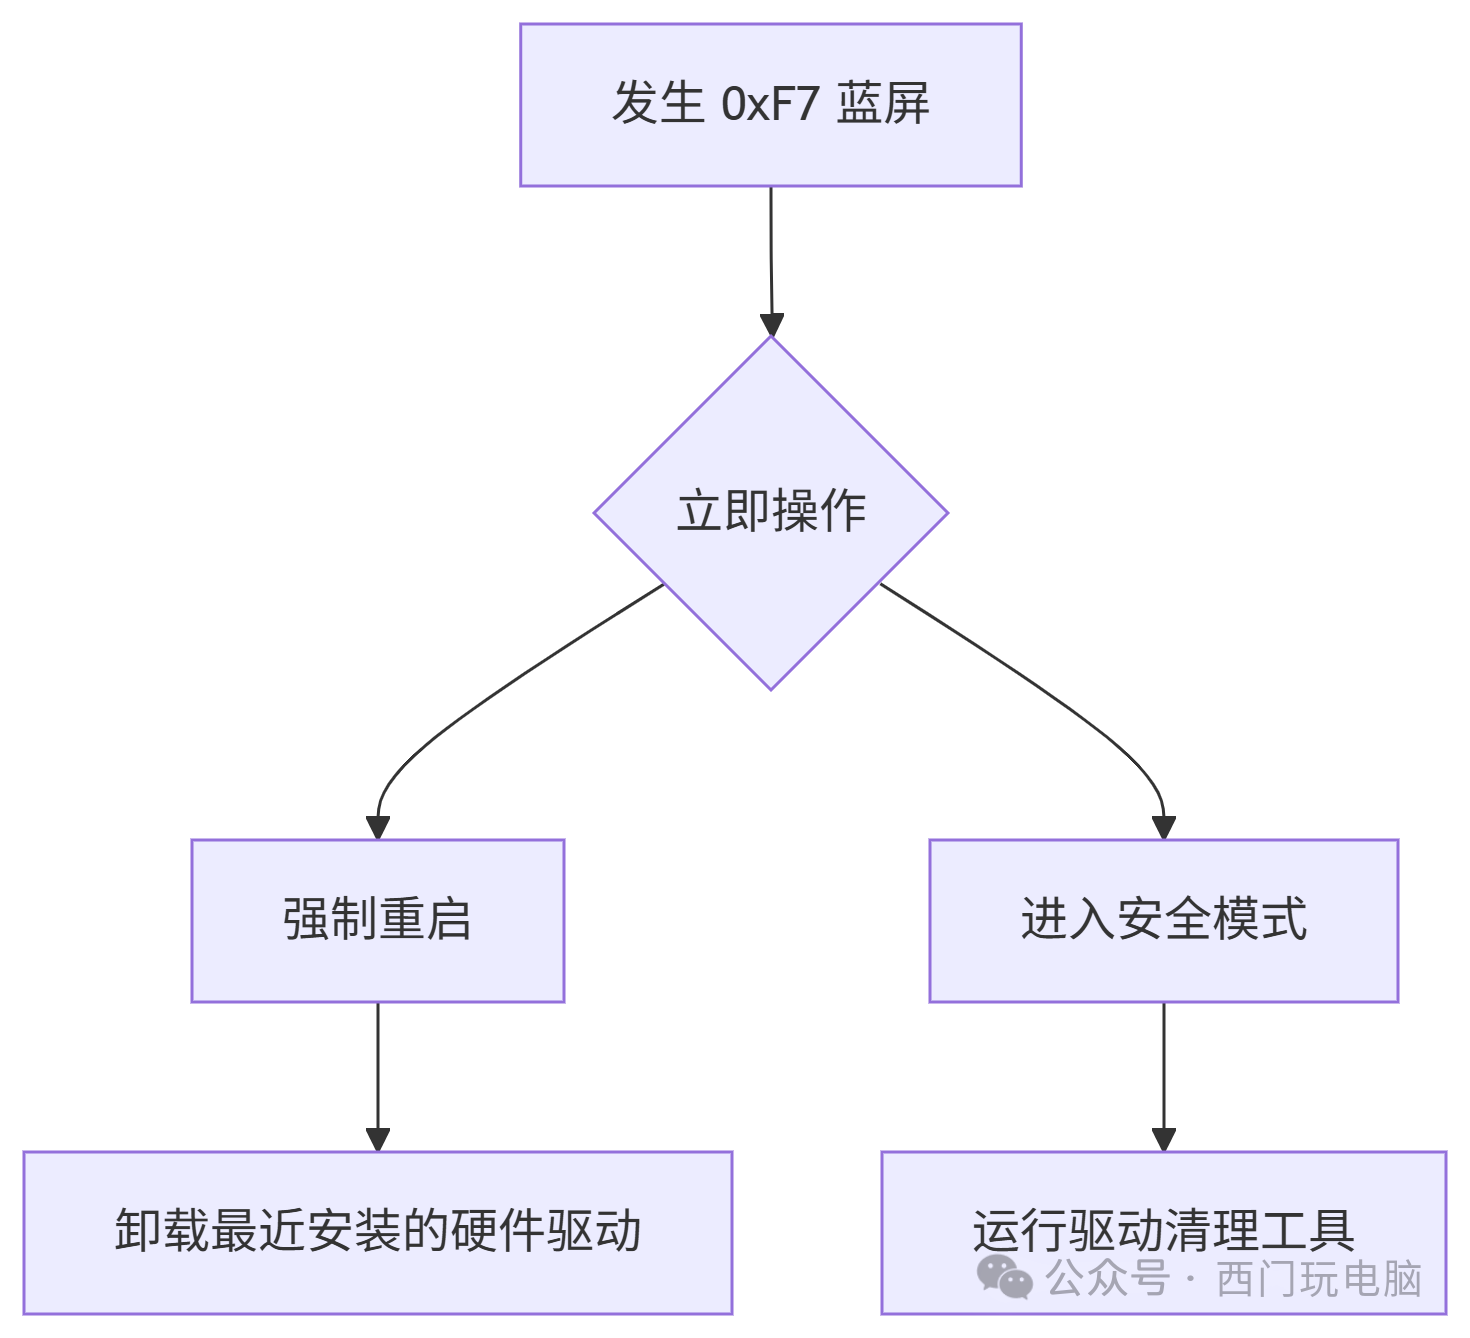
解决方案:
官网更显所有稳定版本的驱动尤其是声卡、网卡和显卡驱动
恢复BIOS默认设置,更新BIOS驱动(谨慎使用)
拔掉所有外设,仅留鼠标和键盘最小化启动
7、ATTEMPTED_WRITE_TO_READONLY_MEMORY (0x000000BE)
原因:Windows 内核级严重错误,表明 驱动程序或系统组件试图写入只读内存区域。这种违规操作会直接触发蓝屏以保护系统完整性。由于驱动程序越权操作、内存保护机制冲突、硬件故障或者安全软件冲突导致。
解决方案:退出或者卸载杀毒软件,或者更新到新版本
更新或者回滚驱动程序(官网下载安装)
内存测试用MemTest86+工具
恢复BIOS默认设置,更新BIOS驱动(谨慎使用)
扫描修复系统文件:
DISM /Online /Cleanup-Image /RestoreHealth
sfc /scannow
8、THREAD_STUCK_IN_DEVICE_DRIVER (0x000000EA)
原因:Windows 中典型的显卡驱动线程阻塞错误,表明显示驱动在指定时间内(通常 2-5 秒)未能完成图形处理任务。可能是由于显卡驱动或者显卡硬件问题引起的。
解决方案:
更新显卡驱动(厂商官网)先彻底卸载再安装(PowerShell):
# 使用 DDU 卸载(管理员权限)
Start-Process -FilePath "DDU.exe" -ArgumentList "-silent -clean -nvidia" -Wait
# 安装 NVIDIA 工作室版驱动(稳定性优先)
msiexec /i "nvidia-driver.msi" /qr SETUP_SILENT=1 ADDLOCAL=ALL
修改注册表(REG):
[HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlGraphicsDrivers]
"TdrDelay"=dword:00000008 ; 超时时间从 2 秒增至 8 秒
"TdrDdiDelay"=dword:0000003c ; DDI 超时延长至 60 秒
禁用驱动测试(CMD):
reg add "HKLMSYSTEMCurrentControlSetControlGraphicsDrivers" /v TdrLevel /t REG_DWORD /d 0 /f
检查显卡散热--重新插拔--擦拭金手指--更换显卡硬件
9、FLTMGR_FILE_SYSTEM (0x000000E1)
原因:Windows 中与文件系统过滤驱动相关的严重错误,表明文件系统过滤器管理器(fltmgr.sys)检测到文件系统栈的异常行为。可能引起的原因:文件系统过滤驱动冲突、文件系统结构损坏、内存硬件故障或者系统更新冲突。
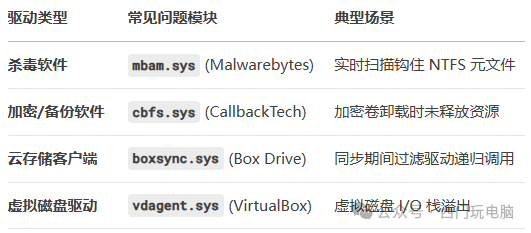
解决方案:
驱动修复:回滚或者更新驱动(官方稳定版)
修复系统文件(CMD):
dism /online /cleanup-image /restorehealth
sfc /scannow
文件系统修复(CMD):
chkdsk C: /f /r /x # 强制卸载卷+修复坏道+恢复数据
#重建NTFS元数据
fsutil usn deletejournal /d C: # 删除USN日志(重建)
fsutil behavior set disablelastaccess 1 # 禁用LastAccess时间戳
#重置休眠文件
powercfg /h off
del /f /q C:hiberfil.sys
powercfg /h on
测试内存MemTest86+工具
磁盘工具扫描磁盘坏道
10、HYPERVISOR_ERROR (0x00000015)
原因:Windows中与硬件虚拟化层相关的严重错误,表明虚拟机监控程序(Hypervisor)在运行时遇到不可恢复的故障。可能是由于虚拟软件冲突、CPU虚拟化缺陷、内存硬件故障或者BIOS配置问题引起的。
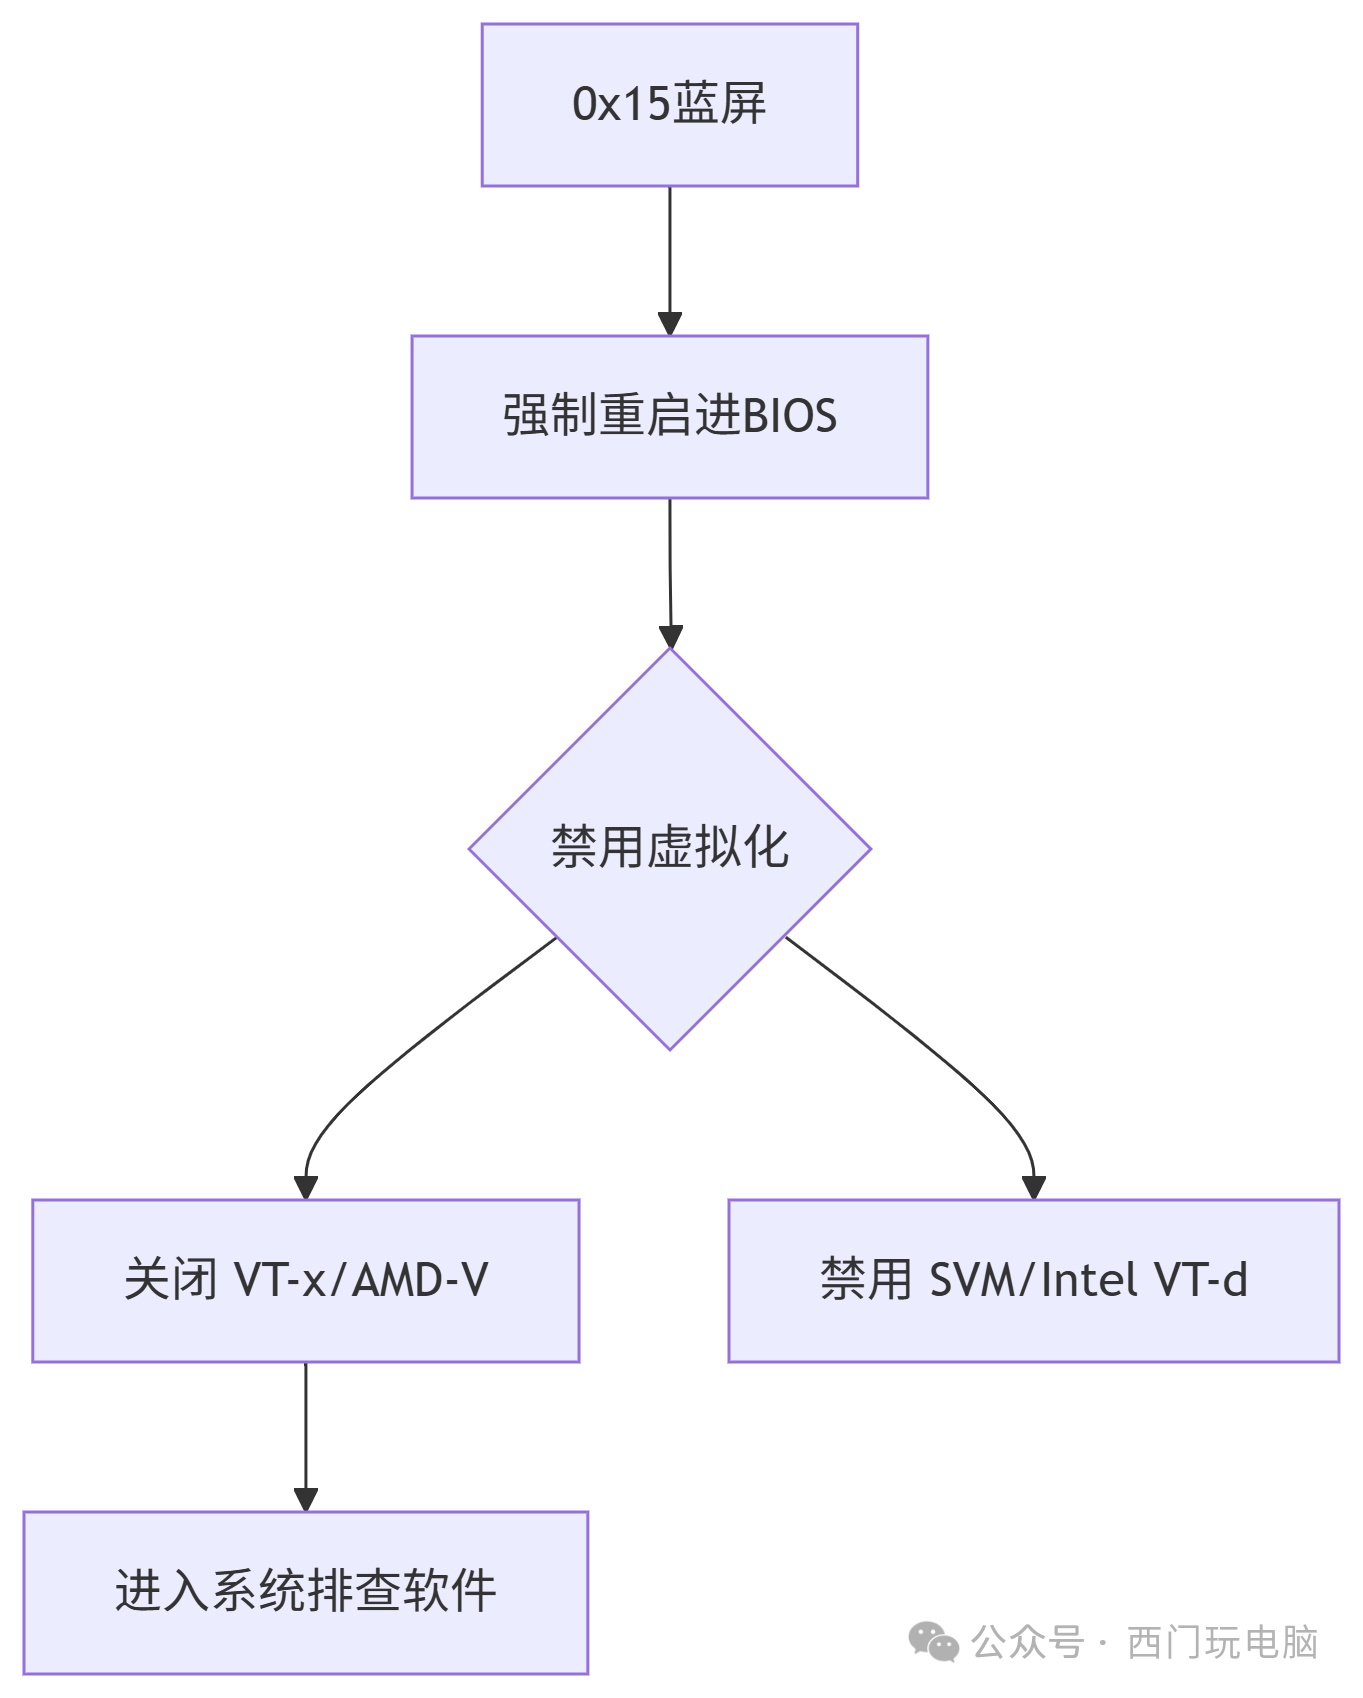
解决方案:
1)卸载冲突软件(PowerShell):
# 彻底移除第三方虚拟化工具
Get-WindowsOptionalFeature -Online | Where FeatureName -like "*Hyper*" | Disable-WindowsOptionalFeature -Online -Removewinget uninstall "VMware Workstation" --force
2)重建Hyper-V栈(CMD):
dism /online /disable-feature /featurename:Microsoft-Hyper-V-All
bcdedit /set hypervisorlaunchtype off
del /f /q C:WindowsSystem32 mcompute.exe # 强制删除虚拟化组件
sfc /scannow
dism /online /enable-feature /featurename:Microsoft-Hyper-V-All
3)配置WSL2/Docker(PowerShell):
# 设置单一虚拟化后端
wsl --set-default-version 2
wsl --shutdown
bcdedit /set hypervisorlaunchtype auto
4)BIOS关键设置:
[Security]
Execute Disable Bit = Enabled # Intel XD/NX
[CPU]
SVM Mode = Enabled # AMD-V
VT-x = Enabled # Intel VT
VT-d = Disabled # 临时关闭IO虚拟化
[Power]
C-State = Disabled # 禁用节能状态
5)禁用所有超频
6)测试内存使用 MemTest86+工具
11、CRITICAL_OBJECT_TERMINATION (0x000000F4)
原因:Windows 系统中最致命的蓝屏错误之一,表明操作系统核心进程(如 smss.exe, csrss.exe, wininit.exe)被意外终止。可能是因为存储设备故障、系统文件或注册表损坏、内存问题、或者安全软件误杀。
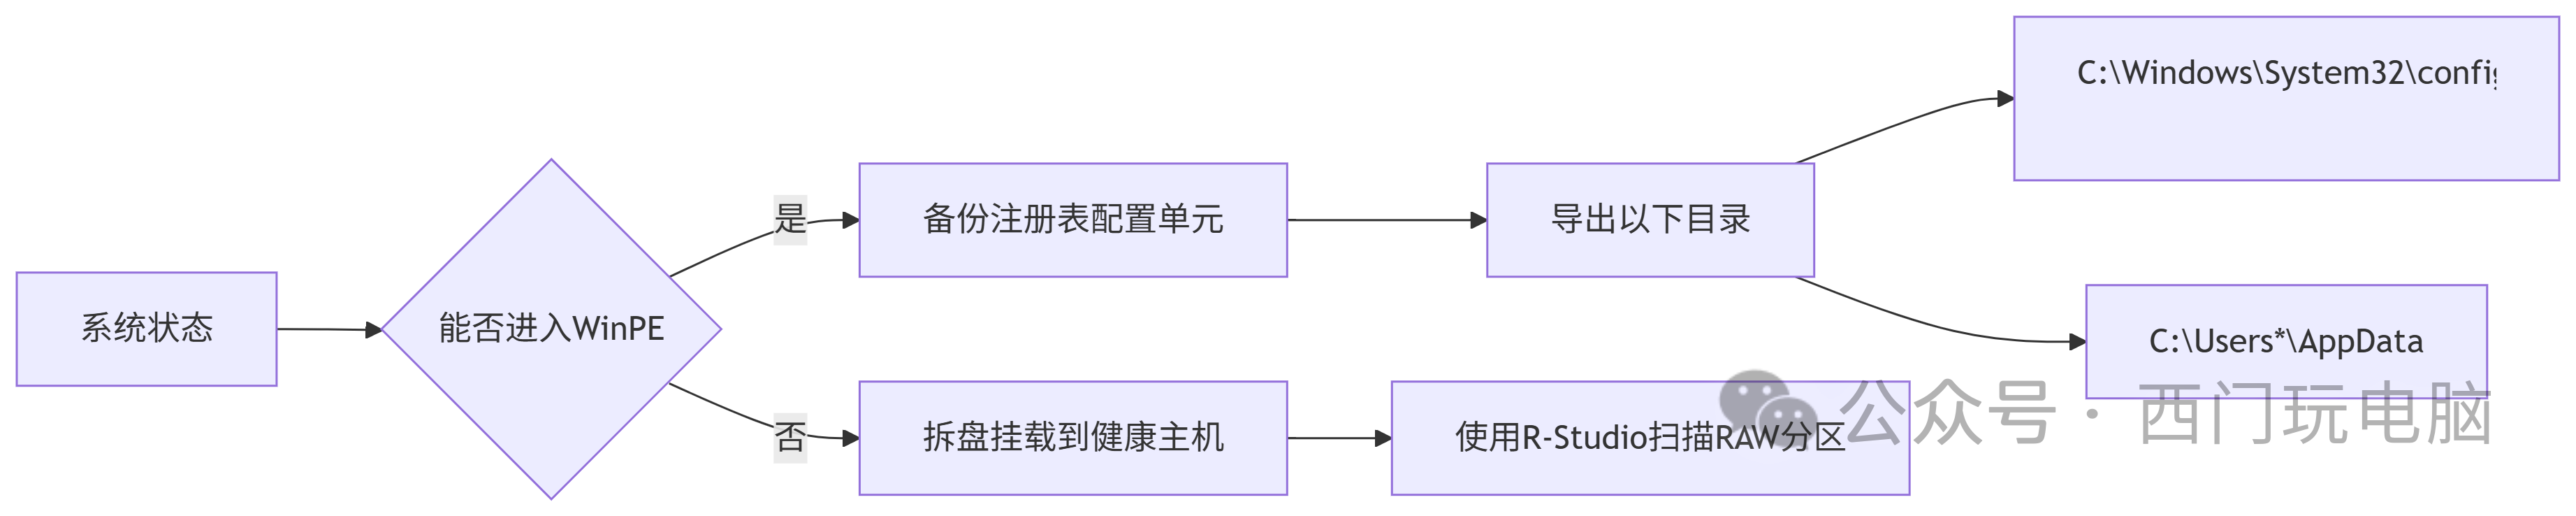
解决方案:
1)SSD/HDD健康检测(PowerShell):
# 检查SSD剩余寿命
Get-PhysicalDisk | Select FriendlyName, MediaType, HealthStatus, OperationalStatus | Where HealthStatus -ne "Healthy"
# 机械硬盘坏道扫描
chkdsk /scan /perf # 在线扫描
chkdsk /spotfix # 离线修复
也可以用磁盘工具扫描硬盘
2)关键进程文件修复(CMD):
dism /online /cleanup-image /restorehealth
sfc /scannow /offbootdir=C: /offwindir=C:Windows # WinPE环境
3)重建启动配置(CMD):
bootrec /fixmbr
bootrec /fixbootboot
rec /rebuild
bcdbcdedit /set {default} safeboot minimal # 安全模式启动
4)注册表恢复(如果有备份):
# 从备份配置单元还原
reg load HKLMTemp C:WindowsSystem32configSOFTWARE.bak
reg copy HKLMTempMicrosoftWindowsCurrentVersion HKLM...CurrentVersion /s /f
5)内存泄漏检测(CMD):
poolmon /b /n # 捕获非分页池使用
driverquery /v | findstr /i "nonpaged" # 定位问题驱动
6)禁用驱动(REG):
[HKEY_LOCAL_MACHINESYSTEMCurrentControlSetServicesProblemDriver]
"Start"=dword:00000004 # 禁用驱动
注意:此错误发生后,系统已处于崩溃边缘。完成数据备份前切勿反复重启,否则将导致彻底无法恢复。企业环境应立即启动灾难恢复预案(DRP),普通用户建议使用专业数据恢复服务。
(责任编辑:csxyweb)
标签:
上一篇:网络和相关windows命令介绍
下一篇:没有了