

站内新闻
- 潮汕职业技术学院成功举办广东省职业技能等级认定(保育师)考试05-26
- 泰国曼谷吞武里大学代表团到我校访问交流05-26
- 来啦!端午节放假通知!05-21
- 520遇见潮院遇见你 | 我喜欢你 像风走了八千里05-20
- 马来西亚中国友好协会副秘书长黄振隆一行访问我校05-16
网络与信息安全情况通报2025年第2期_WinRAR 旧版本安全漏洞
作者:lwt 来源:未知 日期:2025-05-08 09:30 人气:
接上级部门通报,WinRAR旧版本存在高危安全漏洞(编号 CVE-2023-2033)。攻击者可利用此漏洞绕过Windows系统的“Mark of the Web ”(MoTW)安全防护机制,诱导用户运行恶意程序,严重威胁数据安全与系统稳定。为防范风险,现就相关事项通知如下:
一、漏洞影响及处置要求
影响范围:所有WinRAR 7.11以下版本(含6.x系列)。
紧急措施:请各部门立即组织对设备进行全面排查,升级至官方最新版本Win RAR 7.11;
下载路径:http://ceb.cspi.edu.cn/uploads/soft/winrar/43_0941104531.rar,请通过浏览器访问网址:下载--解压--安装;
操作指引:打开Win RAR→ 点击顶部菜单“帮助 ”→“关于 WinRAR ”可查看当前版本;
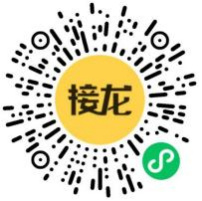
如需要协助请扫描二维码在小程序上填报( 二维码见附件)
二、敏感数据操作安全规范
1.使用WinRAR处理不宜对外文件、师生个人信息等敏感数据时,须确保设备处于校内受控网络环境;
2.禁止在公共Wi-Fi、校外网络等非可信环境中进行压缩包解压操作;
3.对来源不明的压缩文件,须经杀毒软件扫描后方可处理;
请各部门高度重视,严格落实网络、数据安全工作,共同筑牢校园网络、数据安全防线。
附件: 申请协助安装二维码:
网络与信息化中心
2025年5月8日