
站内新闻
- 潮汕职院2025年秋季学期书记、校长“思政第一课”开讲09-29
- 潮汕学院举行2025级新生开学典礼09-22
- 关于2025年国庆节和中秋节放假的通知09-19
- 喜欢拍照拍视频写文案的,别跑!招的就是你!09-18
- 学生组织招新 | 就在今晚,同学,等你很久了!09-18
如何防止U盘在内网传播病毒?这份防护指南请收好
作者:lwt 来源:网络信息安全材料库 日期:2025-09-02 15:42 人气:
在日常办公中,U盘因其便携性成为文件传输的常用工具,但同时也是内网病毒传播的高危通道。
在日常办公中,U盘因其便携性成为文件传输的常用工具,但同时也是内网病毒传播的“高危通道”。据统计,超过60%的企业内网病毒感染事件与U盘滥用直接相关。如何有效阻断U盘病毒传播路径,保护内网安全?本文从管理、技术和员工意识三个层面,给出一套可落地的解决方案。
一、为什么U盘容易成为“病毒载体”?
U盘的威胁主要来自两方面:
1. 自动运行漏洞:部分电脑默认开启U盘“自动播放”功能,插入带毒U盘时,病毒程序(如autorun.inf)会自动执行,快速感染系统。
2. 无防护的文件交互:员工随意使用来源不明的U盘拷贝文件,或在内网多台设备间反复插拔,导致病毒通过存储介质扩散。
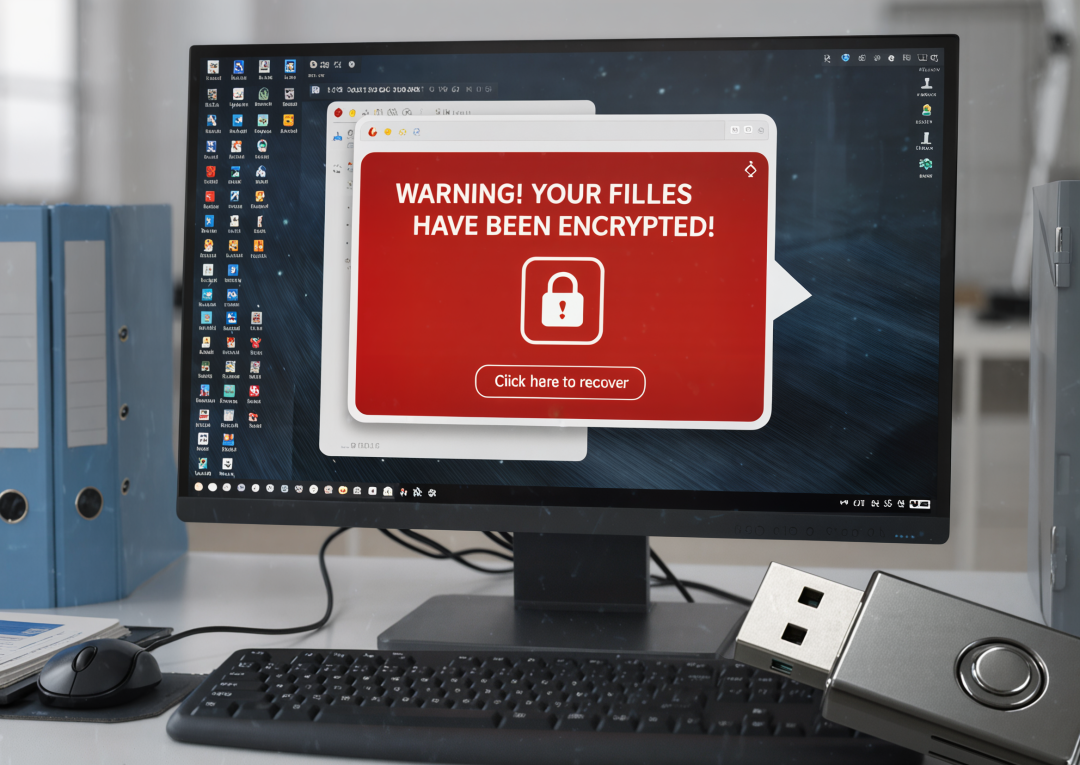
常见U盘病毒行为包括:篡改系统文件、窃取敏感数据、植入后门程序,甚至引发勒索软件攻击(如通过U盘传播的“WannaCry”变种)。
二、企业级防护:从管理到技术的 “组合拳”
(一)严格管控U盘使用权限
核心原则:非必要,不开放!
1. 物理管控:对核心部门(如研发、财务)的电脑禁用USB接口(通过BIOS设置或硬件封贴),仅允许使用经过审批的安全U盘。
2. 权限分级:普通员工的办公电脑限制U盘读写权限(如仅允许“只读”或指定目录写入),IT部门保留唯一授权U盘(需登记备案)。
3. 准入白名单:通过终端管理软件(如深信服EDR、火绒企业版)设置“仅信任特定序列号的U盘”,其他设备插入时自动拦截。
(二)部署终端安全防护软件
1. 病毒实时监控:安装企业级杀毒软件(如卡巴斯基、腾讯御点),开启“移动存储设备扫描”功能,插入U盘时自动检测恶意程序。
2. 行为阻断机制:当检测到U盘内的可疑文件(如.exe/.vbs脚本、伪装成文档的恶意程序),立即阻止运行并弹窗告警。
3. 日志审计:记录所有U盘插拔行为(包括使用时间、设备序列号、操作人、传输文件列表),便于事后追溯。
(三)隔离与检测:关键场景的“双保险”
1. 内外网物理隔离:涉及内网核心数据的电脑,禁止连接外网或使用外部U盘;若需传输文件,通过专用“单向导入设备”(如只读光驱)或经过杀毒的中间介质中转。
2. 病毒扫描前置:在办公区设置“U盘消毒站”(配备联网杀毒电脑),员工从外部带回的U盘必须先在此扫描无毒后,方可在内网使用。
三、员工意识:最容易被忽视的“安全短板”
技术手段再严密,若员工缺乏警惕性,仍可能因“误操作”导致病毒入侵。以下场景需重点提醒:
(一)这些行为绝对禁止!
❌ 随意使用公共场所(如打印店、会议室)的U盘;
❌ 插入来源不明的U盘(如陌生人递来的“资料盘”);
❌ 双击直接打开U盘文件(病毒常伪装成“文档.exe”或隐藏图标);
❌ 将个人U盘与工作U盘混用(家庭电脑未装杀毒软件的风险更高)。
(二)安全使用U盘的4个步骤
1. 确认来源:仅使用企业统一配发的安全U盘,或经IT部门检测的外部设备;
2. 手动操作:插入U盘后,先通过右键菜单“打开”文件夹(避免双击自动运行),再逐个检查文件类型;
3. 扫描文件:使用杀毒软件对U盘内所有文件进行全盘扫描,确认无毒后再拷贝;
4. 及时拔除:使用完毕后立刻拔掉U盘,避免长时间连接增加感染风险。
(三)培训与演练:让安全意识“入脑入心”
1. 定期开展“网络安全小课堂”,通过真实案例(如某企业因U盘传播勒索病毒导致停工3天的事件)说明危害;
2. 模拟“带毒U盘插入测试”(IT部门在特定区域放置伪装成资料的测试U盘),观察员工反应并针对性强化培训。
四、应急处理:发现病毒后如何快速止损?
若不幸发生U盘病毒感染事件,按以下步骤紧急处置:
1. 立即断开网络:拔掉内网网线/关闭Wi-Fi,防止病毒扩散至其他设备;
2. 隔离涉事电脑:标记该电脑为“高风险设备”,禁止继续使用并断开电源;
3. 杀毒与恢复:使用专业杀毒工具(如火绒剑、Norton Power Eraser)清除病毒,若数据被加密,联系IT部门从备份中恢复;
4. 溯源与整改:排查病毒来源(如追踪U盘使用记录),优化管理流程(如加强权限管控)。
结语:安全无小事,细节定成败
U盘虽小,却是内网安全的“隐形大门”。通过“严格管理+技术防护+员工意识”三重保障,企业能将U盘病毒风险降至最低。记住:最好的防护,是从源头减少不必要的U盘使用;最牢的防线,是每位员工的安全习惯。
一、为什么U盘容易成为“病毒载体”?
U盘的威胁主要来自两方面:
1. 自动运行漏洞:部分电脑默认开启U盘“自动播放”功能,插入带毒U盘时,病毒程序(如autorun.inf)会自动执行,快速感染系统。
2. 无防护的文件交互:员工随意使用来源不明的U盘拷贝文件,或在内网多台设备间反复插拔,导致病毒通过存储介质扩散。
常见U盘病毒行为包括:篡改系统文件、窃取敏感数据、植入后门程序,甚至引发勒索软件攻击(如通过U盘传播的“WannaCry”变种)。
二、企业级防护:从管理到技术的 “组合拳”
(一)严格管控U盘使用权限
核心原则:非必要,不开放!
1. 物理管控:对核心部门(如研发、财务)的电脑禁用USB接口(通过BIOS设置或硬件封贴),仅允许使用经过审批的安全U盘。
2. 权限分级:普通员工的办公电脑限制U盘读写权限(如仅允许“只读”或指定目录写入),IT部门保留唯一授权U盘(需登记备案)。
3. 准入白名单:通过终端管理软件(如深信服EDR、火绒企业版)设置“仅信任特定序列号的U盘”,其他设备插入时自动拦截。
(二)部署终端安全防护软件
1. 病毒实时监控:安装企业级杀毒软件(如卡巴斯基、腾讯御点),开启“移动存储设备扫描”功能,插入U盘时自动检测恶意程序。
2. 行为阻断机制:当检测到U盘内的可疑文件(如.exe/.vbs脚本、伪装成文档的恶意程序),立即阻止运行并弹窗告警。
3. 日志审计:记录所有U盘插拔行为(包括使用时间、设备序列号、操作人、传输文件列表),便于事后追溯。
(三)隔离与检测:关键场景的“双保险”
1. 内外网物理隔离:涉及内网核心数据的电脑,禁止连接外网或使用外部U盘;若需传输文件,通过专用“单向导入设备”(如只读光驱)或经过杀毒的中间介质中转。
2. 病毒扫描前置:在办公区设置“U盘消毒站”(配备联网杀毒电脑),员工从外部带回的U盘必须先在此扫描无毒后,方可在内网使用。
三、员工意识:最容易被忽视的“安全短板”
技术手段再严密,若员工缺乏警惕性,仍可能因“误操作”导致病毒入侵。以下场景需重点提醒:
(一)这些行为绝对禁止!
❌ 随意使用公共场所(如打印店、会议室)的U盘;
❌ 插入来源不明的U盘(如陌生人递来的“资料盘”);
❌ 双击直接打开U盘文件(病毒常伪装成“文档.exe”或隐藏图标);
❌ 将个人U盘与工作U盘混用(家庭电脑未装杀毒软件的风险更高)。
(二)安全使用U盘的4个步骤
1. 确认来源:仅使用企业统一配发的安全U盘,或经IT部门检测的外部设备;
2. 手动操作:插入U盘后,先通过右键菜单“打开”文件夹(避免双击自动运行),再逐个检查文件类型;
3. 扫描文件:使用杀毒软件对U盘内所有文件进行全盘扫描,确认无毒后再拷贝;
4. 及时拔除:使用完毕后立刻拔掉U盘,避免长时间连接增加感染风险。
(三)培训与演练:让安全意识“入脑入心”
1. 定期开展“网络安全小课堂”,通过真实案例(如某企业因U盘传播勒索病毒导致停工3天的事件)说明危害;
2. 模拟“带毒U盘插入测试”(IT部门在特定区域放置伪装成资料的测试U盘),观察员工反应并针对性强化培训。
四、应急处理:发现病毒后如何快速止损?
若不幸发生U盘病毒感染事件,按以下步骤紧急处置:
1. 立即断开网络:拔掉内网网线/关闭Wi-Fi,防止病毒扩散至其他设备;
2. 隔离涉事电脑:标记该电脑为“高风险设备”,禁止继续使用并断开电源;
3. 杀毒与恢复:使用专业杀毒工具(如火绒剑、Norton Power Eraser)清除病毒,若数据被加密,联系IT部门从备份中恢复;
4. 溯源与整改:排查病毒来源(如追踪U盘使用记录),优化管理流程(如加强权限管控)。
结语:安全无小事,细节定成败
U盘虽小,却是内网安全的“隐形大门”。通过“严格管理+技术防护+员工意识”三重保障,企业能将U盘病毒风险降至最低。记住:最好的防护,是从源头减少不必要的U盘使用;最牢的防线,是每位员工的安全习惯。
(责任编辑:csxyweb)
标签:
下一篇:没有了